Wat is een WAF en hoe werkt het?
Een Web Application Firewall (WAF) is een extra beveiligingslaag tussen het internet en je webserver. Hij fungeert als poortwachter: elk inkomend verzoek wordt eerst gecontroleerd voordat het je website bereikt. De WAF bepaalt of het verkeer legitiem is of potentieel schadelijk. Alleen veilige verzoeken worden doorgelaten — de rest wordt direct geblokkeerd.
Bij Level27 gaat onze WAF nog een stap verder: hij analyseert elk verzoek in realtime en herkent automatisch verdachte patronen, zoals misbruikpogingen of overmatig verkeer. Zo wordt schadelijk verkeer tegengehouden nog vóór het je website kan vertragen of beschadigen.
Wat doet de WAF concreet?
- Ongewenst verkeer blokkeren
Bekende bots en verdachte IP-adressen krijgen geen foutmelding, maar een leeg antwoord (HTTP 444). Zo verspillen we geen servercapaciteit aan verkeer dat er niet hoort te zijn. - Aanvallen herkennen en stoppen
Proberen aanvallers kwetsbaarheden te misbruiken via verdachte URL’s of SQL-injecties? Dan grijpt de WAF in met een HTTP 405-status en de duidelijke boodschap: “Naughty”. - Bescherming tegen brute-force en overbelasting
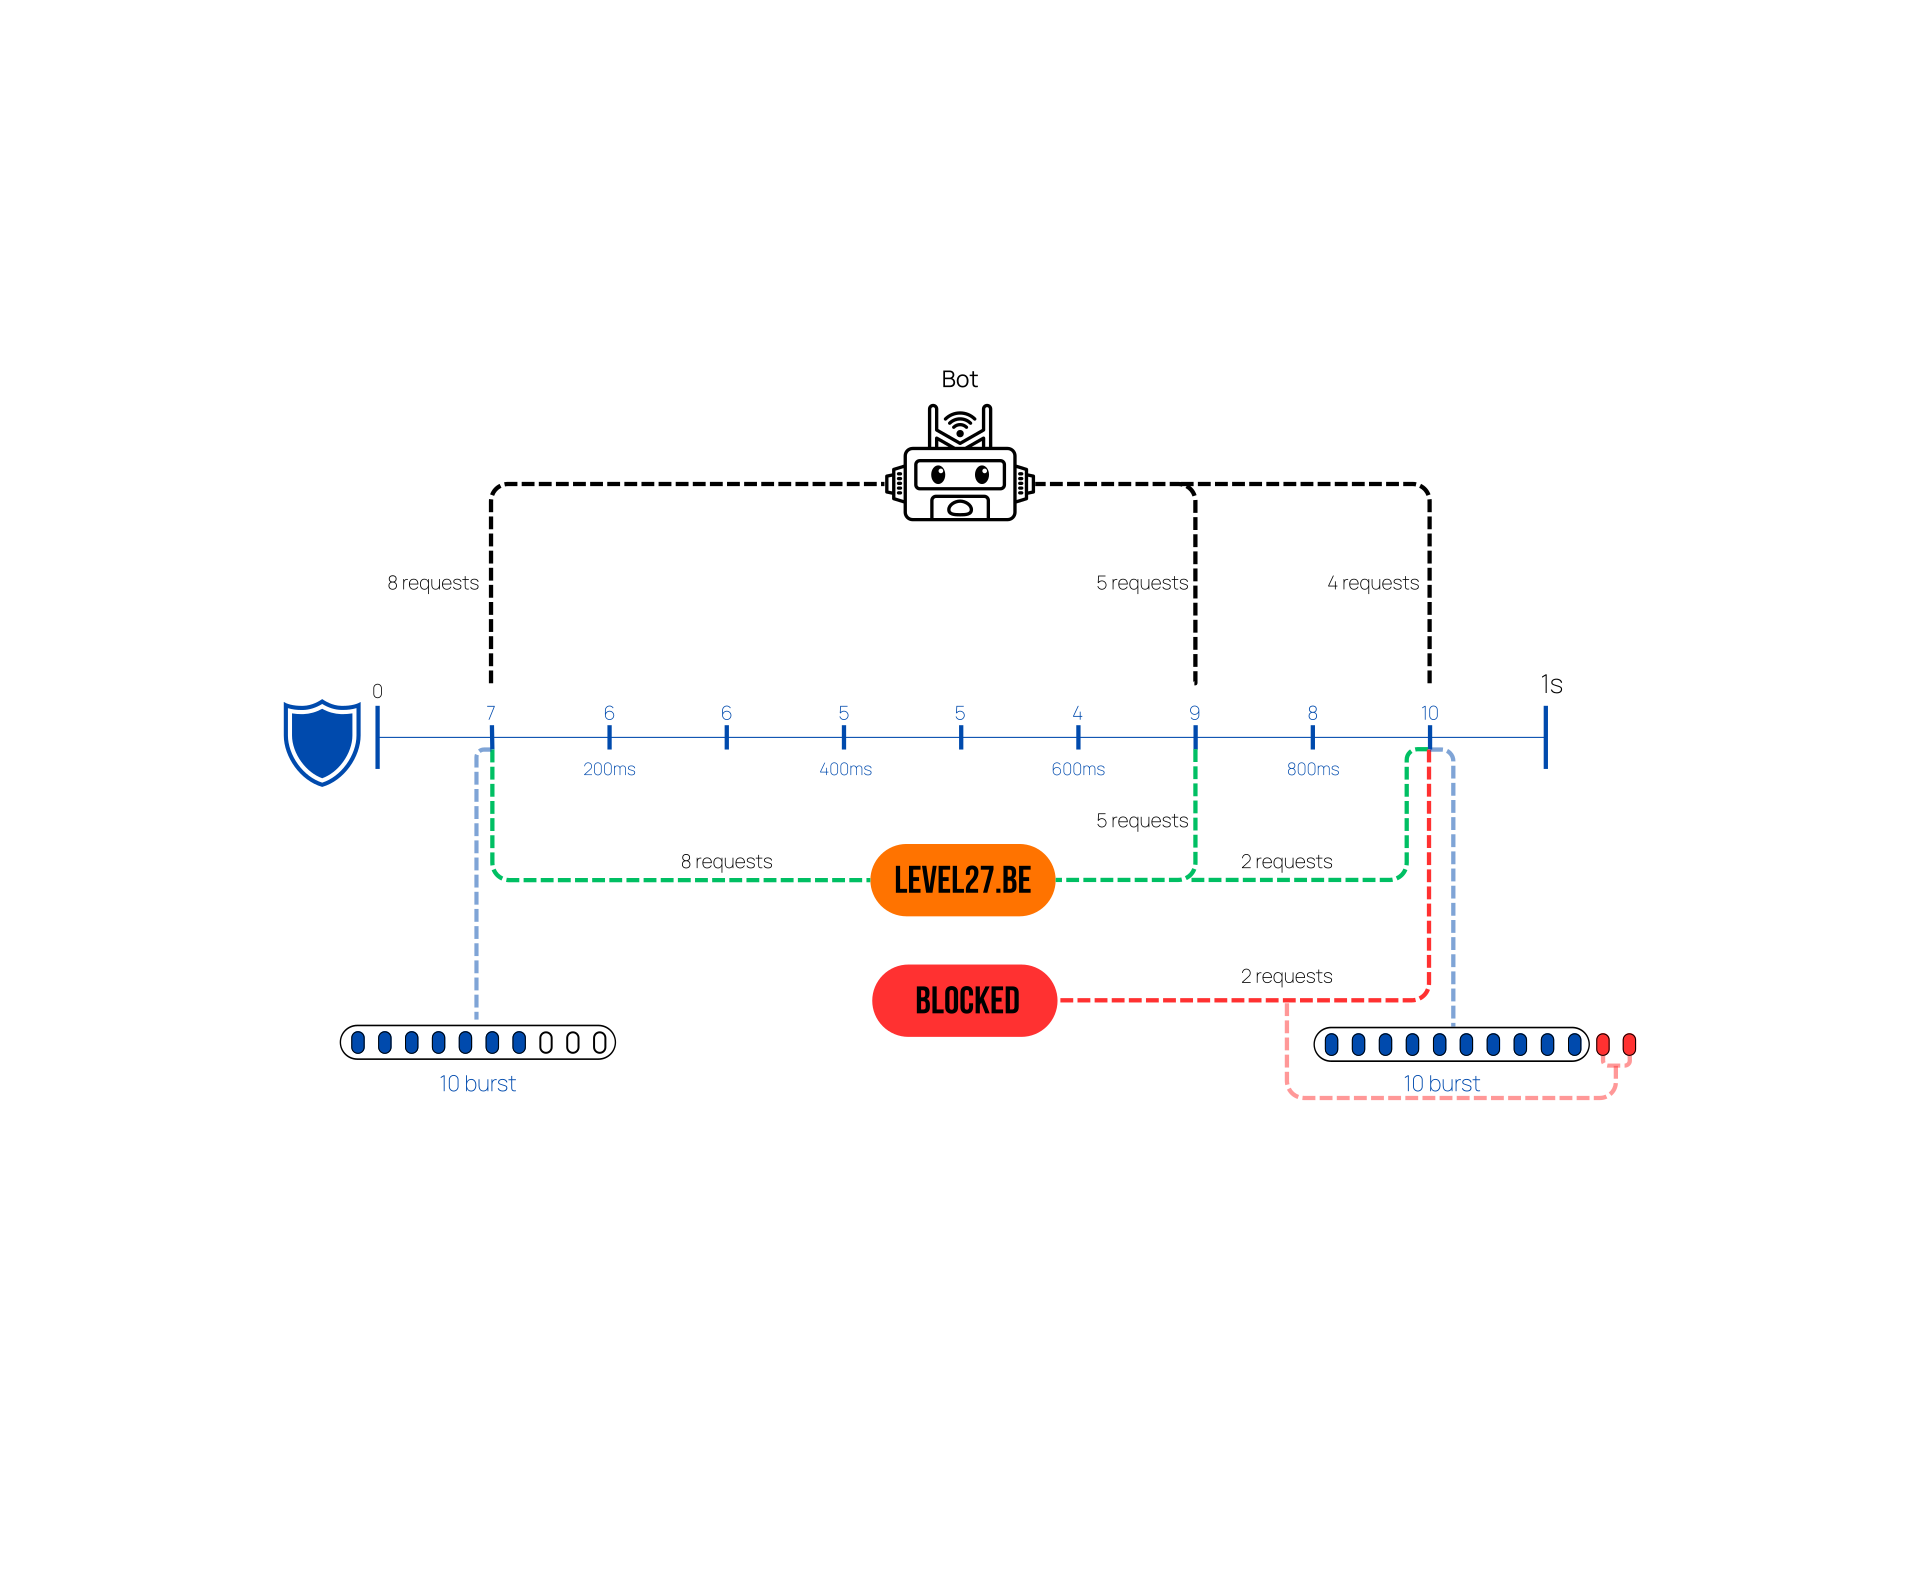
De WAF houdt bij hoe vaak een gebruiker pagina’s opvraagt. Bij overmatig verkeer volgt automatisch een HTTP 429-status: “SLOW DOWN”. Hiermee voorkomen we dat bots je website overbelasten met duizenden verzoeken per seconde.
Slimme aanpak: onderscheid tussen gebruikers, bots en imposters
Niet elk verkeer behandelen we gelijk. Onze WAF maakt onderscheid tussen:
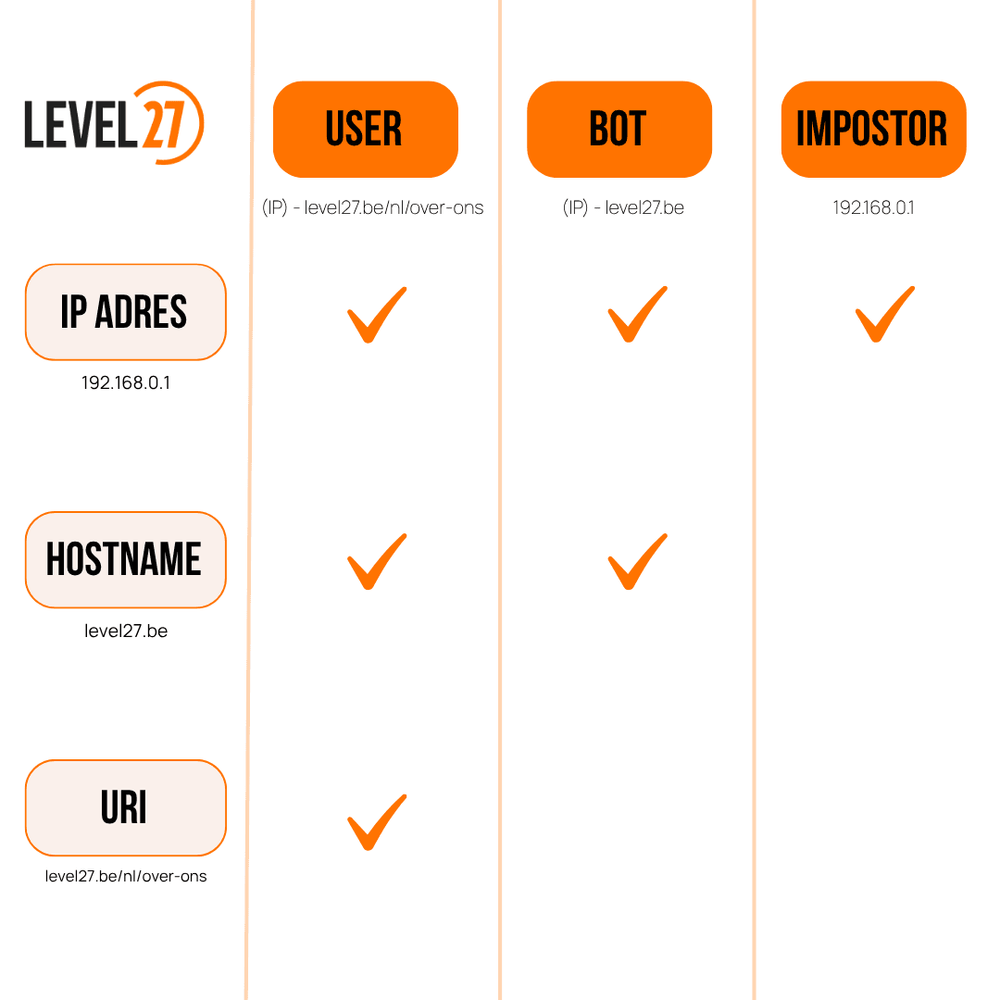
- Echte gebruikers: bezoekers met een bekende browser (zoals Chrome of Safari)
- Bots: verzoeken zonder herkenbare browser user-agent
- Imposters: bots die zich voordoen als echte gebruikers, komend van datacenters of VPN’s
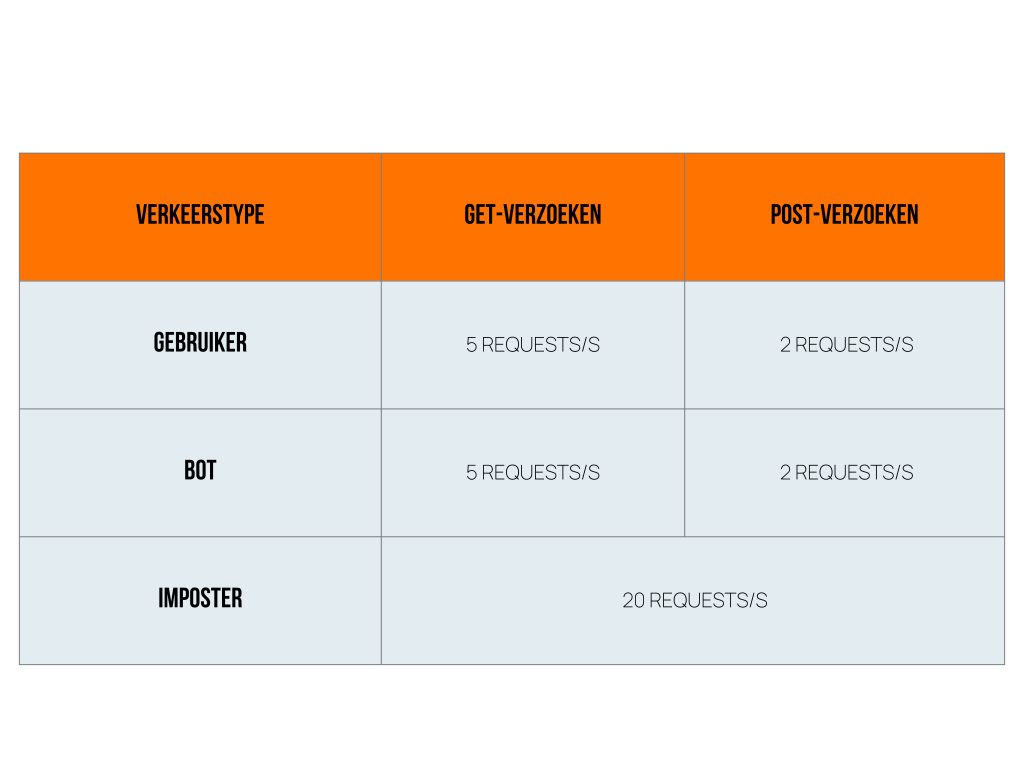
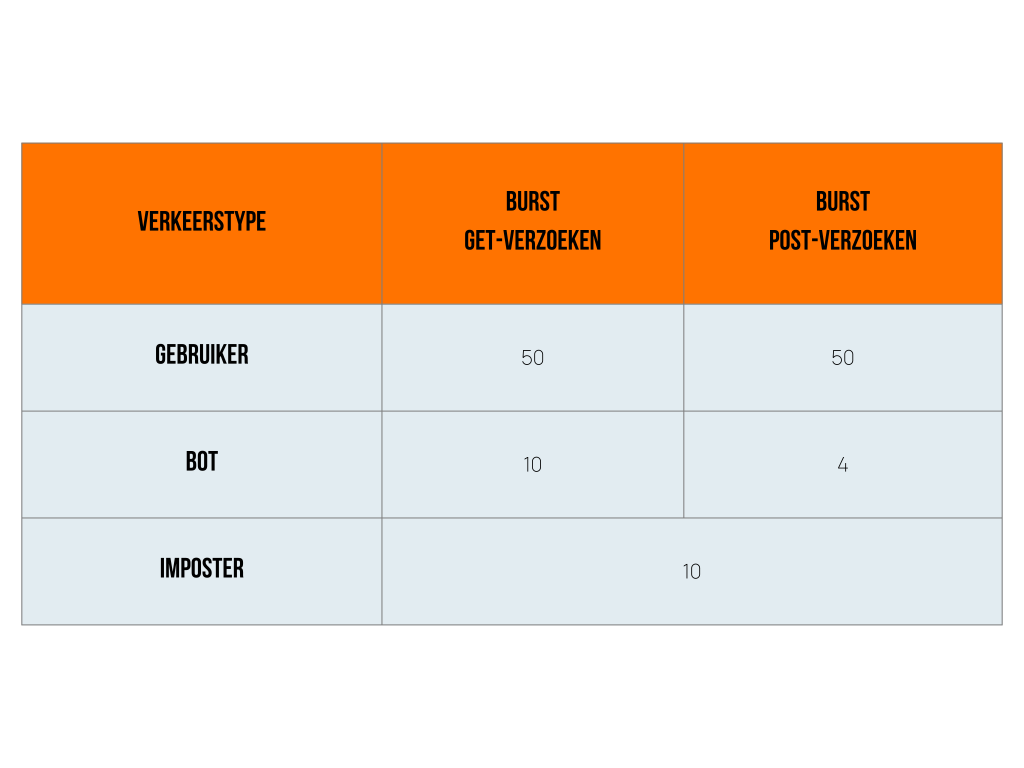
Voor elk type verkeer passen we aangepaste rate limits toe, specifiek afgestemd op het risico dat ze vormen. Deze aanpak is essentieel in onze verdediging tegen brute-force aanvallen en overbelasting:
- Echte gebruikers: krijgen voldoende ruimte om vlot te navigeren zonder hinder
- Bots: krijgen strengere limieten zodat ze geen duizenden requests kunnen sturen
- Imposters: worden nog forser afgeremd omdat ze voor veel overlast zorgen