Dus het is niet het wachtwoord zelf dat vergeleken wordt met de gebruiker op de server, maar de hash van dat wachtwoord. Dus onze server heeft nergens jouw wachtwoord opgeslagen. Mooi toch, waar zit dan die zwakke plek?
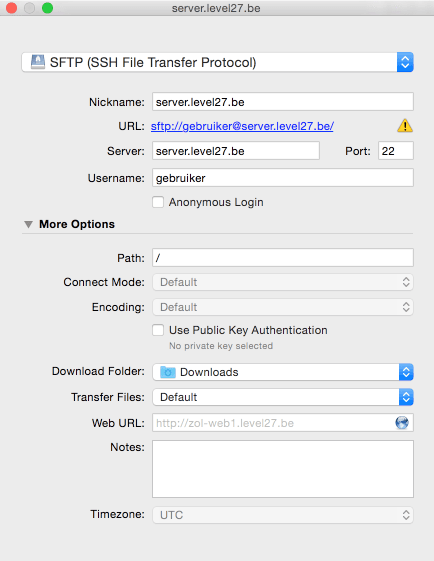
De zwakke plek is de gebruiker, jij dus. Want jij vinkt altijd aan dat jouw FTP-programma je wachtwoord moet opslaan. En om bovenstaande dialoog met de server te kunnen doen, moet jouw FTP-programma het wachtwoord opslaan in leesbare tekst.
Het gebeurt nog steeds dat we zien dat hackers op deze manier wachtwoorden verzamelen en sites op onze servers hacken. Ze doen dit via malware, spyware, virussen, ….
Jij slaat die wachtwoorden nooit op? Flink zo, maar ook dan kan je problemen hebben. Misschien heb je wel ergens een mail staan met die wachtwoorden die je van je hostingprovider kreeg. Of heb je die wachtwoorden gedeeld met iemand, b.v. een programmeur die aan je site werkt. Of binnen je bedrijf kende iedereen het FTP-wachtwoord, maar zijn er mensen vertrokken uit je bedrijf die nog steeds aan je site kunnen. Al bij al, genoeg reden om te kijken naar een oplossing voor het gebruik van wachtwoorden.
Oplossing 2 - weg met wachtwoorden
Zou het niet fijn zijn dat jij jezelf op ondubbelzinnige wijze kan identificeren bij onze server, zonder dat er een wachtwoord voor nodig is?
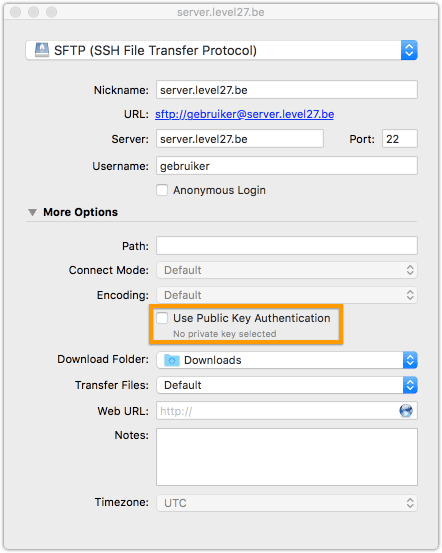
Wel, dat is mogelijk met SSH. We gebruiken hiervoor private en public key authentication. Dit is een geavanceerd, maar toch gebruiksvriendelijk concept, waarbij jij met sleutels op je PC werkt.
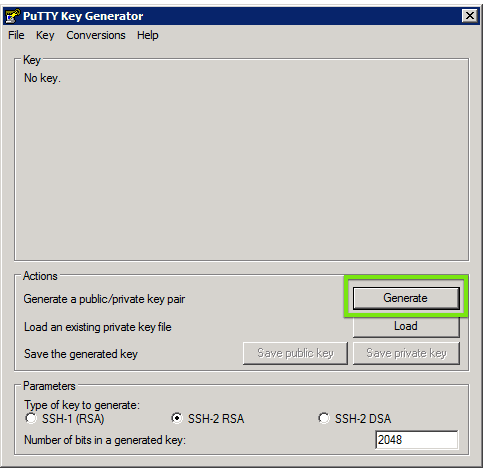
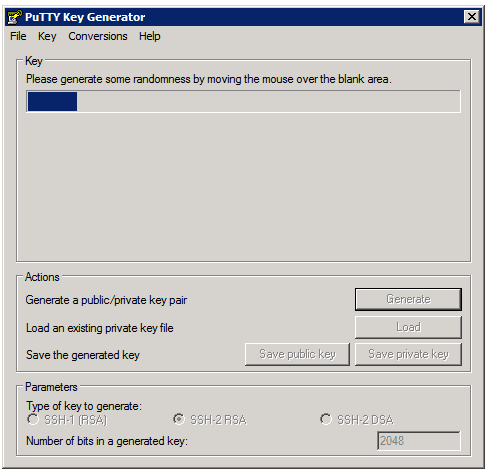
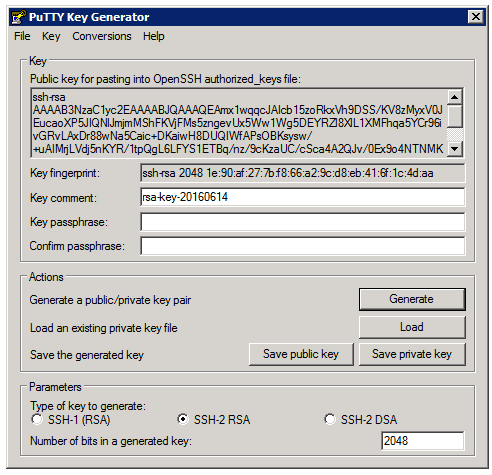
Zo'n sleutel (key) wordt volkomen willekeurig gegeneerd, en komt altijd in paartjes. Een private key: