Waarom?
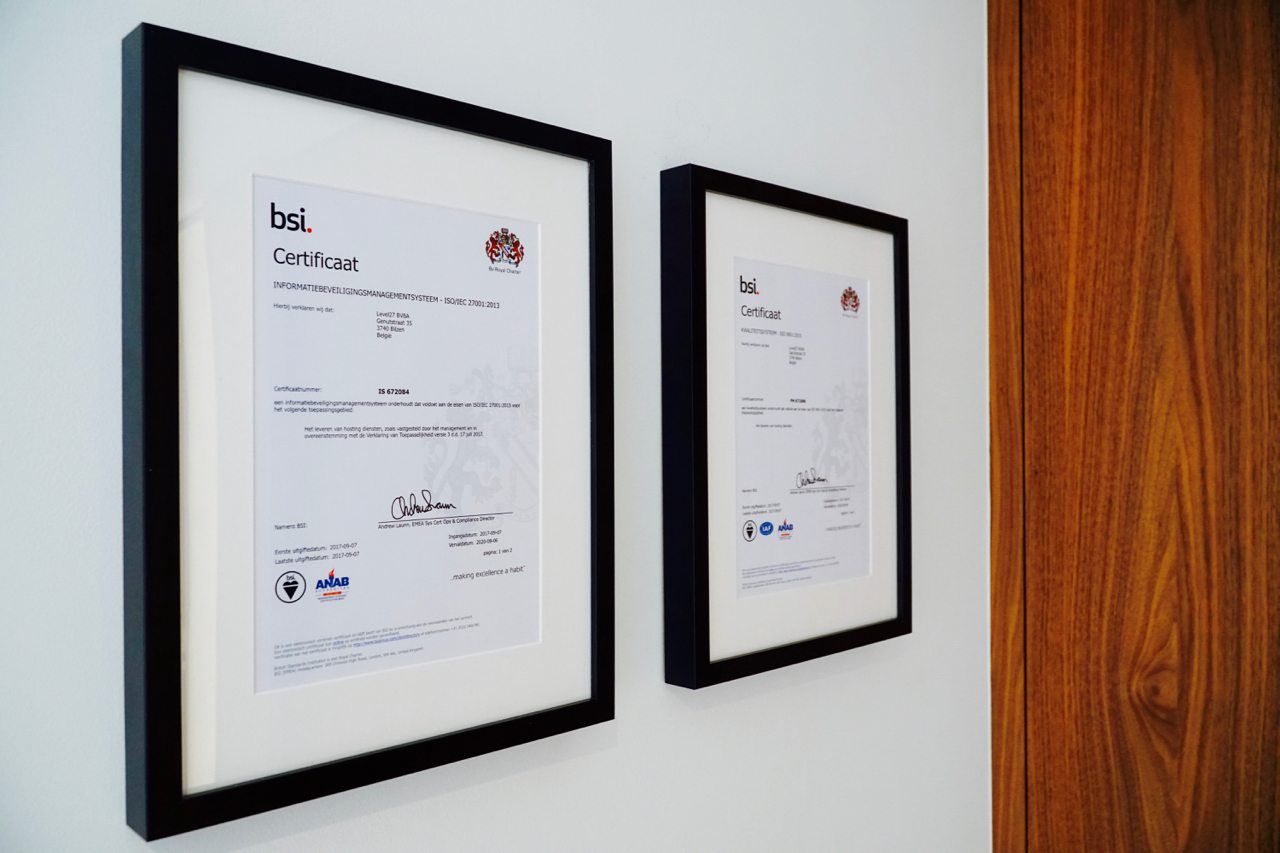
In de hostingwereld is ISO 27001 belangrijk. Als klant wil je het vertrouwen hebben dat je gegevens in veilige handen zijn, en het certificaat geeft jou die bevestiging.
Als professionele hostingpartner zijn we dan ook aan onszelf verplicht om deze certificatie te doen. Maar omdat onze baseline niet voor niets 'Hosting. Beter.' is, wilden we hier toch wel een uniek accent in leggen.
De visie
We wilden niet 'zomaar' certificeren. De investering in tijd en middelen is aanzienlijk, daarom deden we het niet enkel voor het certificaat, maar ook omwille van strategische redenen. Daarmee bedoelen we dat we niet enkel een ISO-handboek in de kast willen hebben liggen, maar dat we de elementen uit ISO ook daadwerkelijk willen implementeren om onze organisatie nog beter te maken.
Dat is ook de reden waarom we niet enkel voor het gebruikelijke ISO 27001 certificaat gegaan zijn, maar ook ineens voor het minstens even belangrijke ISO 9001 certificaat.
Onze partners
Voor een ISO-audit heb je natuurlijk een auditor nodig, de organisatie die door ISO gemachtigd is om te onderzoeken of een bedrijf in aanmerking komt voor certificatie. Uiteraard is de reputatie van deze organisatie ook van belang. Na een grondig marktonderzoek kwamen we terecht bij BSI Group.
Een ISO-audit bestaat uit een pre-audit, waarbij BSI checkt of aan de basisvereisten voldaan is. Enkele weken later volgt dan de eigenlijke audit, waarbij je volledige bedrijf in detail onder de loep wordt genomen.
Daarna wordt jaarlijks een update gepland, waarbij gechecked wordt of de organisatie nog steeds voldoet en of eventuele actiepunten wel degelijk worden aangepakt. Om de drie jaar gebeurt een volledige audit.
Iedereen kan een audit aanvragen bij BSI Group. Veel van de invulling van de norm heeft ook te maken met gezond verstand. Maar om écht te voldoen aan alle (soms technische en juridische) aspecten van de norm, hebben we begeleiding gezocht. Die begeleiding hebben we gevonden bij Bob van KVGM-IS. Doorheen het hele traject is hij onze rots in de branding geweest.
Ons traject
Waaruit bestaat nu zo'n traject in feite? Ik deel hier onze eigen ervaringen, hoe wij dit project hebben aangepakt en wat de valkuilen en successen zijn.
De start
Laten we beginnen met te vertellen dat de inspanningen aanzienlijk zijn, maar niet ondoenbaar. Met aanzienlijk bedoel ik dat het niet vanzelf gaat. Het volstaat niet een externe 'ISO Bob' in je bedrijf te halen en hem zijn werk te laten doen en na een paar maanden het ISO-boek te overhandigen aan de auditor. Althans niet volgens de visie die wij voor ogen hadden. De inspanning is dan ook compleet: de volledige organisatie moet betrokken worden in het proces.
Anderzijds is de inspanning ook niet ondoenbaar. In ons geval hadden we al heel wat processen en instructies voordat we aan dit traject begonnen zijn. Tijdens ons project zijn veel van die instructies geoptimaliseerd en aangepast om te voldoen aan de ISO-norm.
In de eerste dagen van het project zijn we dan ook begonnen met het in kaart brengen van wat we allemaal hebben. De bestaande processen werden samen met Bob van KVGM-IS bekeken en geëvalueerd.
De tools
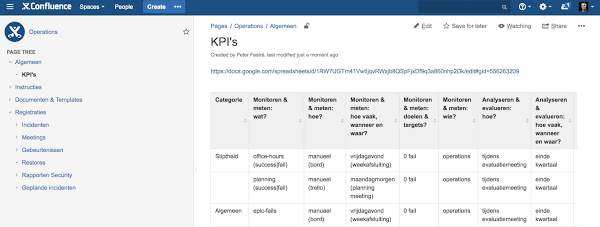
De volgende stap is het opzetten van een systeem om alle documentatie in te structureren. Hoera, dat hadden we al: Confluence. Confluence is een zogenaamde wiki, naar het voorbeeld van Wikipedia. Een systeem waar je dus structuur in kan brengen en waar iedereen tekst en documentatie kan aanpassen: