ISO, wat is dat weer?
Om ISO te begrijpen is het nuttig het verschil tussen interne en externe standaarden te kennen. Een interne standaard is een standaard die een organisatie zelf bepaalt. Dit kan bijvoorbeeld zijn dat de hamburgers van McDonalds er allemaal hetzelfde uit moeten zien.
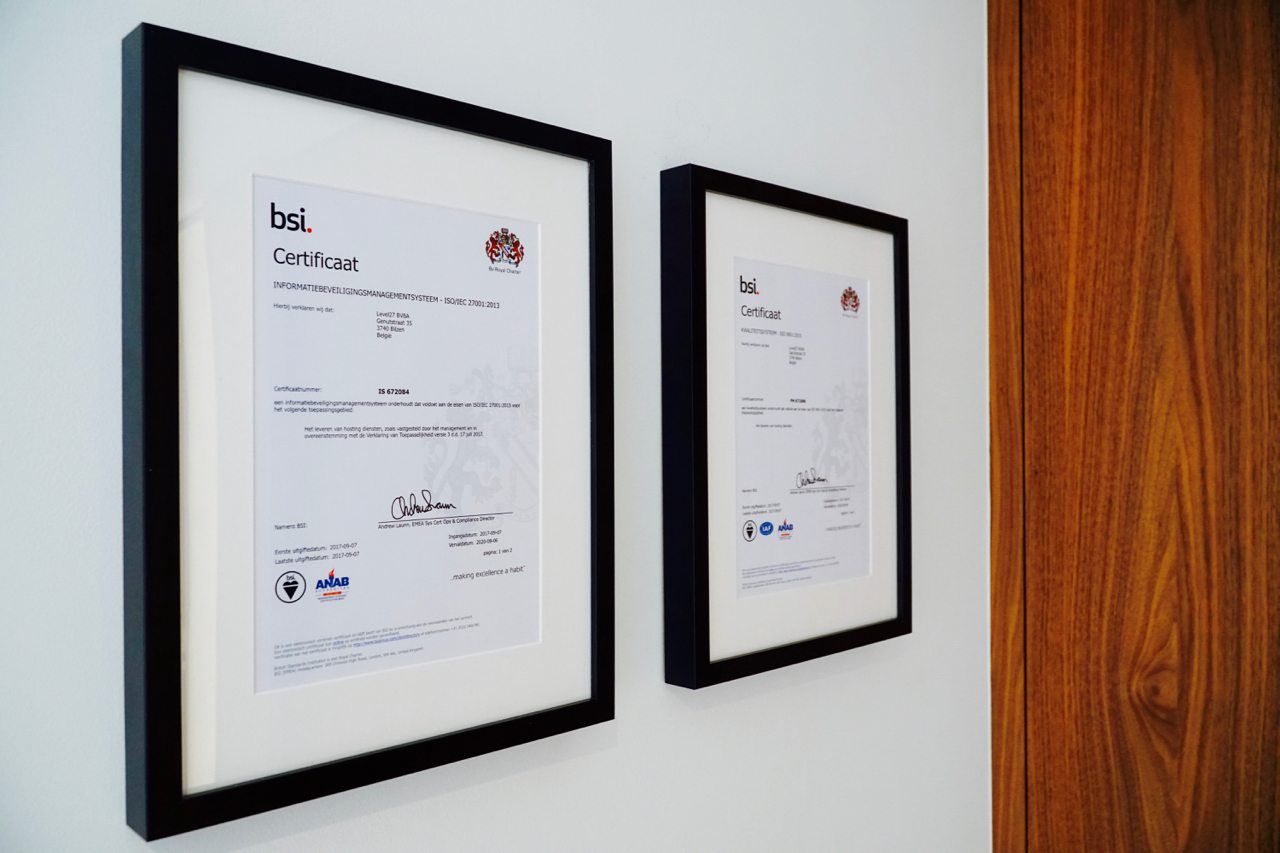
ISO daarentegen staat voor International Organisation of Standardization. Deze organisatie bepaalt externe standaarden waaraan alle bedrijven zich kunnen toetsen. Zo kunnen ondernemingen op basis van die standaarden met elkaar vergeleken worden. Level27 koos er in 2017 voor meteen twee certificaten te behalen: ISO 9001 en ISO 27001.
ISO 9001
ISO 9001 is de norm voor kwaliteitssystemen. Organisaties met dit certificaat hebben een fundamenteel systeem ingebouwd dat aan de kwaliteit denkt. Om het nog een keer met McDonalds te vergelijken: niet iedereen vindt hun hamburgers lekker maar hun ISO 9001 certificatie toont aan dat zij een systeem hebben dat ervoor zorgt dat de kwaliteit van die hamburgers overal ter wereld consistent is. Consistentie van de dienstverlening is dus topprioriteit.
ISO 27001
ISO 27001 is een standaard in de informatiebeveiliging, dus specifiek aan de sector waarin Level27 werkzaam is. Deze certificatie toont voor ons aan dat wij een systeem hebben ontwikkeld dat garandeert dat de informatie van onze klanten veilig bewaard wordt. Drie belangrijke sleutelwoorden binnen informatiebeveiliging zijn beschikbaarheid, vertrouwelijkheid en integriteit:
- Beschikbaarheid lijkt misschien niets te maken te hebben met veiligheid, maar bij hosting is het heel belangrijk dat gegevens ook effectief beschikbaar zijn. Uptime is een must!
- Vertrouwelijkheid spreekt voor zich, dat betekent dat de data van onze klanten niet beschikbaar is voor anderen.
- Integriteit ten slotte wil zeggen dat de gegevens die wij onderhouden ook effectief de correcte gegevens zijn. Als eindklant kan je er zeker van zijn dat er niets aan die gegevens veranderd wordt.
Risico's in kaart brengen
Om je interne systemen te verbeteren is het heel belangrijk om risico’s in kaart te brengen. Een risico heeft twee eigenschappen: de kans dat het zich voordoet en de impact wanneer het zich voordoet. Het risico wordt bepaald door de kans te vermenigvuldigen met de impact. Wanneer een risico hoog is, kunnen we dit niet accepteren en moeten hier maatregelen voor genomen worden. Als we ervoor kiezen een risico wel te accepteren moet dit natuurlijk verantwoord worden.
ISO certificering op zak. Wat nu?
Na heel wat werk, tijd en middelen behaalden we onze eerste certificering in 2017. Maar daarna konden we natuurlijk niet al onze ISO-principes overboord gooien. Tijdens een audit kan de auditor een aantal bevindingen noteren:
- Een mogelijkheid tot verbetering
- Een niet-kritieke afwijking
- Een kritieke afwijking
Bij een kritieke afwijking wordt er geen certificaat afgeleverd. Voor de mogelijkheden tot verbetering en niet-kritieke afwijken wordt tijdens de audit het jaar nadien een check gedaan om te kijken of er verbeteringen of aanpassingen gebeurd zijn. Bovendien verandert een organisatie als de onze intern continu, zeker omdat de focus op verbetering binnen Level27 erg groot is.
Daarom komen er elk jaar nieuwe werkpunten bij. Die worden doorheen het jaar opgevolgd in een verbetertraject in ClickUp, onze taken- en planningstool. Daarnaast worden er geregeld meetings gepland met KVGM en gebeurt voor elke norm ook elk jaar samen met hen een interne audit om helemaal voorbereid te zijn wanneer de externe auditor opnieuw langskomt.